Współpracują z nami
Poznaj twórcę Legal Architect i współpracującego eksperta. Łączymy prawo IT i AI Governance z praktycznym doświadczeniem w bezpieczeństwie informacji, środowiskach IT/OT i ciągłości działania. Pomagamy przełożyć wymagania na umowy, odpowiedzialności, procesy i działania dopasowane do organizacji.
Wprowadzenie i opisy współpracy opracowano przy wsparciu modelu językowego (LLM).
dr Michał Nowakowski
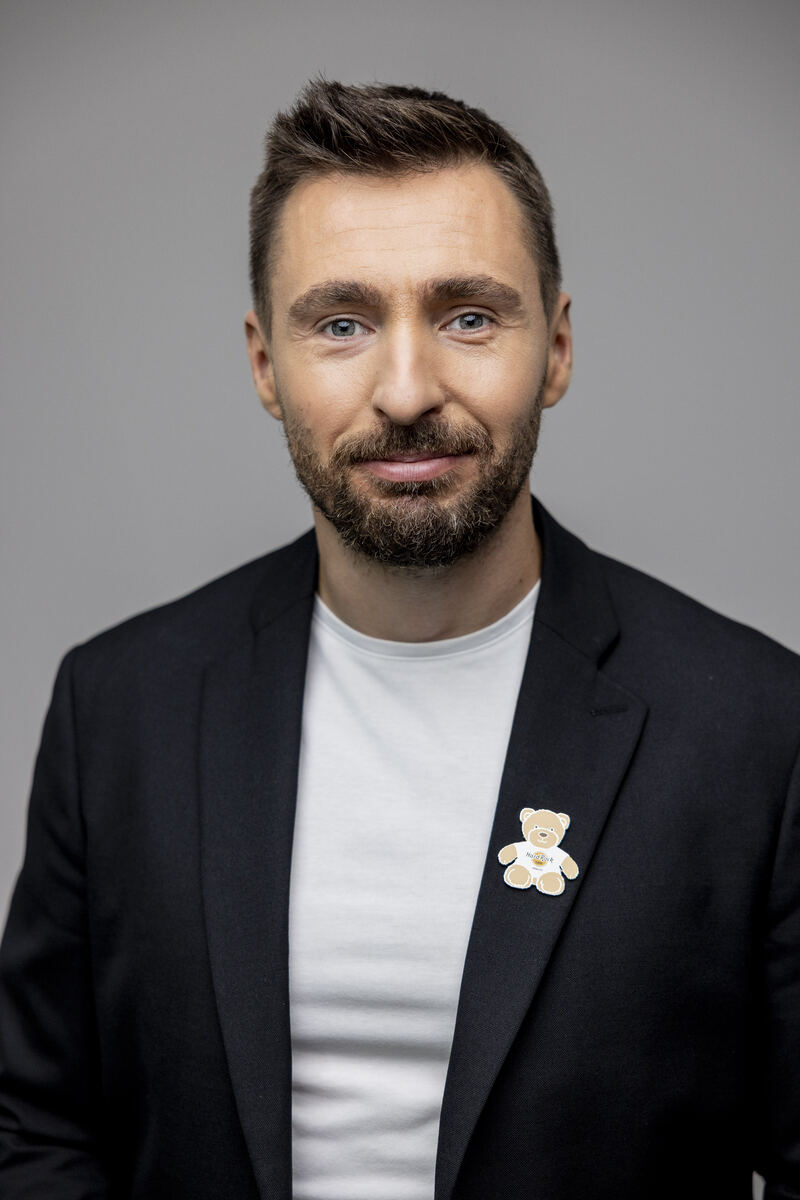
Twórca Legal Architect
Prawnik AI & IT · AI Governance · Cyberbezpieczeństwo
Radca prawny i twórca Legal Architect. Łączy doświadczenie w sektorach regulowanych z doradztwem dotyczącym technologii, odpowiedzialności i zarządzania ryzykiem. Pracował w bankach i organach publicznych odpowiedzialnych za stabilność sektora finansowego. Doradzał bankom i podmiotom administracji państwowej.
W projektach pomaga ustalić, jakie wymagania mają zastosowanie do organizacji, kto odpowiada za ich realizację i jak odzwierciedlić je w umowach, politykach oraz codziennych decyzjach. Pracuje z zarządami i zespołami biznesowymi, prawnymi oraz technicznymi.
Doświadczenie, które wnosi do projektu
- Umowy IT i relacje z dostawcami. Analiza odpowiedzialności stron, zasad korzystania z technologii i ryzyka ICT.
- AI Governance w organizacji. Porządkowanie ról, procesów oceny inicjatyw AI, polityk i dokumentacji wspierającej odpowiedzialne wdrożenie.
- Cyberbezpieczeństwo i sektory regulowane. Łączenie wymagań prawnych z organizacją bezpieczeństwa, w szczególności w kontekście NIS2/KSC i DORA.
- Rozwój kompetencji. Szkolenia i programy dotyczące AI, w tym realizowane dla Ministerstwa Cyfryzacji i Polskiego Funduszu Rozwoju.
Umiejętności i obszary pracy
Prawo AI i IT, AI Act, AI Governance, ryzyko ICT, umowy technologiczne, odpowiedzialność i nadzór, NIS2/KSC, DORA oraz szkolenia dla zarządów i zespołów.
Dorobek, który można sprawdzić
- Współautor raportu ZBP/PABWIB o doświadczeniach z wdrażania DORA przez banki komercyjne w Polsce (2026).
- Redaktor i współautor książki „Sztuczna inteligencja. Wybrane aspekty zarządzania projektami AI&Data”, C.H.Beck (2025).
- Autor książki „Sztuczna inteligencja. Praktyczny przewodnik dla sektora innowacji finansowych”, Wolters Kluwer (2023).
- Autor publikacji w „Rzeczpospolitej” i prowadzący cykl PFR „AI Governance dla przedsiębiorcy”.
- Gość audycji Radio 357 i komentator ekspercki w materiale TVP. Szczegóły oraz dostępne źródła znajdują się w katalogu publikacji i wystąpień.
Pełne bio Michała · Publikacje, raporty i wystąpienia · Publikacje w Rzeczpospolitej
Biogram opracowano redakcyjnie przy wsparciu modelu językowego (LLM), na podstawie informacji i dorobku przedstawionych w Legal Architect.
Rafał Łaba
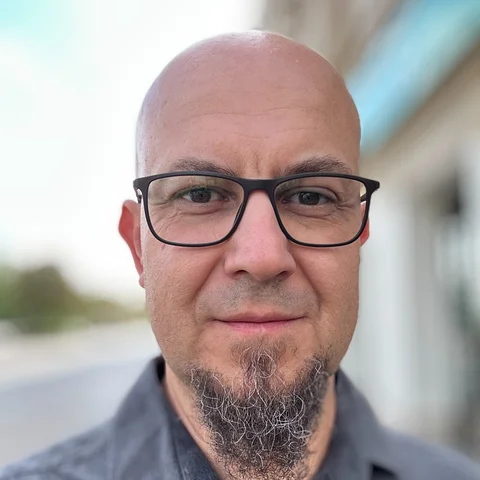
Współpracujący ekspert
Cyberbezpieczeństwo IT/OT · GRC · Audyty i ciągłość działania
Praktyk bezpieczeństwa informacji z ponad 18-letnim doświadczeniem w środowisku przemysłowym. Jego droga zawodowa prowadzi od automatyki i oprogramowania PLC, przez zabezpieczanie sieci i systemów pojazdowych, do zarządzania bezpieczeństwem informacji i globalnego GRC - ładu organizacyjnego, ryzyka i zgodności.
Doświadczenie Rafała obejmuje zarówno pracę z systemami i urządzeniami, jak i rozwój systemu zarządzania bezpieczeństwem informacji, audyty oraz współpracę z CISO i zespołami IT, OT i compliance. Wymagania norm przekłada na konkretne kontrole, dokumentację i działania zespołów.
Doświadczenie, które wnosi do projektu
- Globalne zarządzanie bezpieczeństwem. Od marca 2026 r. pełni funkcję Cyber Security Compliance Officer GLOBAL w Stadler Rail, w zakresie obejmującym Europę i USA. Utrzymuje i doskonali ISMS zgodny z ISO/IEC 27001:2022, współpracuje z CISO przy zarządzaniu ryzykiem oraz tworzy KPI i plany doskonalenia.
- Wdrażanie wymagań i audyty. Koordynuje działania związane z NIS2, prowadzi audyty w różnych krajach oraz wspiera zespoły OT w dostosowywaniu kontroli do wymagań klientów, IEC 62443 i CLC/TS 50701.
- Praca z technologią. Konfigurował i zabezpieczał urządzenia sieciowe Westermo i NetModule w systemach pojazdowych, uczestniczył w międzynarodowych wdrożeniach i testach komunikacji systemów krytycznych. Wcześniej tworzył oprogramowanie PLC i integrował podsystemy pojazdów szynowych.
- Szkolenia i współpraca z zespołami. Projektował i prowadził szkolenia z cyberbezpieczeństwa, również z bezpiecznego korzystania z AI. Koordynował współpracę lokalnych zespołów IT i compliance w wielu krajach.
Od inżynierii do odpowiedzialności za bezpieczeństwo
- Od 03.2026: Cyber Security Compliance Officer GLOBAL - Stadler Rail
- 09.2024-03.2026: Information Security Manager, Europa - Stadler Rail
- 12.2022-09.2024: Cybersecurity & Network Engineer - Stadler Rail
- 10.2018-12.2022: PLC Software Engineer - Stadler Rail
- 07.2017-10.2018: Główny Automatyk - PXF Lighting
- 12.2016-06.2017: Kierownik Utrzymania Ruchu - Meblomaster
Nazwy organizacji opisują historię zawodową Rafała; nie oznaczają partnerstwa ani rekomendacji usług Legal Architect przez te podmioty.
Umiejętności i obszary pracy
Systemy zarządzania bezpieczeństwem informacji, analiza ryzyka, audyty i dowody audytowe, polityki i procedury, ciągłość działania, bezpieczeństwo IT/OT i ICS, segmentacja i zabezpieczanie sieci, PLC, wymagania wobec dostawców oraz koordynacja wdrażania wymagań bezpieczeństwa.
Kwalifikacje i rozwój kompetencji
Audytor Wiodący Systemu Zarządzania Ciągłością Działania
Certyfikat TÜV NORD Polska według normy PN-EN ISO 22301:2020-04. Okres ważności wskazany w dokumencie: 8 grudnia 2025 - 7 grudnia 2028. Kwalifikacja obejmuje znajomość systemu ciągłości działania, zasad prowadzenia audytu, pozyskiwania obiektywnych dowodów oraz komunikowania ustaleń.
Dodatkowe kwalifikacje wskazane w przekazanym CV:
- Lead Auditor ISO/IEC 27001:2022 - TÜV Nord.
- Cyber Security Red Team Pentester - HackerU / Uniwersytet Warszawski.
Wykształcenie:
- Magister inżynier automatyki i robotyki, Politechnika Białostocka (2006).
- Studia podyplomowe „Bezpieczeństwo systemów i sieci”, Politechnika Białostocka (2018).
- Studia podyplomowe „Zarządzanie Cyberbezpieczeństwem”, Uczelnia Łazarskiego (2024).
- Executive MBA, Akademia Marynarki Wojennej w Gdyni, 2026-2027 - w trakcie.
Biogram opracowano redakcyjnie przy wsparciu modelu językowego (LLM), na podstawie przekazanego CV i certyfikatu. Informacja dotyczy opracowania tekstu, nie pochodzenia dokumentów potwierdzających kwalifikacje.
Jak te kompetencje pracują dla Twojej organizacji
Obowiązki i ryzyka
Łączymy analizę prawną z rozpoznaniem sposobu działania organizacji i jej środowiska technologicznego. Ustalamy, które wymagania dotyczą Twojej firmy i jakie decyzje trzeba podjąć w pierwszej kolejności.
Umowy i dostawcy ICT
Pomagamy powiązać postanowienia umowne z rzeczywistymi wymaganiami bezpieczeństwa: odpowiedzialnością, dostępnością usług, incydentami, audytami i współpracą z dostawcami.
Proporcjonalny SZBI i ciągłość działania
Wspieramy uporządkowanie polityk, procesów, ról, dowodów realizacji działań oraz przygotowania do audytów. Zakres dopasowujemy do skali firmy, ryzyka i dostępnych zasobów.
AI Governance i kompetencje zespołów
Pomagamy określić zasady korzystania z AI, odpowiedzialność i sposób oceny ryzyka oraz połączyć je z bezpieczeństwem informacji. Uzupełnieniem mogą być warsztaty dla osób, które będą te zasady stosować.
Zakres udziału poszczególnych osób, rezultaty i harmonogram ustalamy dla konkretnego projektu.
Porozmawiajmy o Twoim projekcie
Opisy współpracy opracowano przy wsparciu modelu językowego (LLM).
Część treści serwisu Legal Architect powstała przy wsparciu AI, również na etapie opracowania pojedynczych fragmentów. Informacja ta nie oznacza, że każdy materiał lub cytowane źródło zostały wygenerowane przez AI.